
Google marcó mi sitio Web como inseguro, ¿qué hago?
Lamentablemente esta situación es frecuente cuando se tienen sitios que trabajan con plataformas CMS (Joomla, WordPress, Prestashop, Magento, etc.) desactualizadas o con plugins “gratuitos”.
En la mayoría de los casos significa que un hacker ha comprometido su sitio y redirecciona a los visitantes a un sitio con contenido fraudulento. A veces, solo se redirecciona a algunos usuarios, en función de su ubicación, del sitio de referencia o del dispositivo que utilicen (por ejemplo, un teléfono móvil).
El hacker puede haber inyectado código malicioso directamente en los archivos HTML de su sitio (por ejemplo, un redireccionamiento de JavaScript) o en archivos que generan el contenido (por ejemplo, archivos de PHP). El hacker también podría modificar los archivos de configuración de su hosting para redireccionar a los visitantes. Los archivos de configuración de los servidores normalmente permiten que el administrador del sitio especifique redireccionamientos de URL para páginas o directorios específicos en una página web. Por ejemplo, en los servidores de Apache, los archivos son .htaccess y httpd.conf.
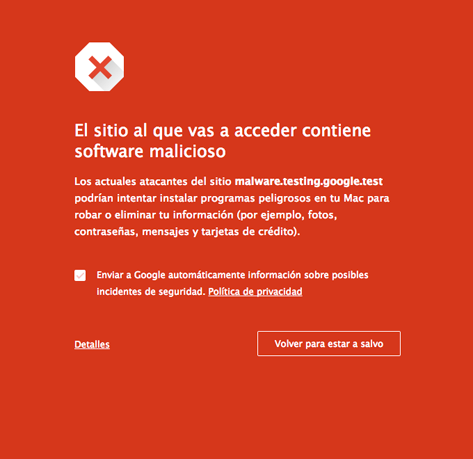
Google marcó mi sitio Web como inseguro, ¿qué hago?
¿Qué hacer?
En primer lugar, evite utilizar un navegador para ver las páginas comprometidas de su sitio, porque los hackers suelen configurar páginas para que redireccionen según las características del usuario, como:
> ubicación, que se puede inferir a través de la dirección IP,
> URL de referencia, como una página de resultados de búsqueda, user-agent, como un móvil o un navegador menos seguro.
> Considere la posibilidad de confirmar el comportamiento utilizando la siguiente técnica:
Use cURL or Wget to fetch a page:
$curl -v –referer “http://www.google.com/search?q=page” –user-agent “Mozilla/5.0 (Macintosh; Intel Mac OS X 10_6_8) AppleWebKit/534.30 (KHTML, like Gecko) Chrome/12.0.742.112 Safari/534.30” http://www.example.com/page.html
Si se explora una página con un archivo de configuración de servidor comprometido, puede que se devuelvan los siguientes resultados:
…
< HTTP/1.1 301 Moved Permanently
< Date: Sun, 24 Feb 2013 21:06:45 GMT
< Server: Apache
< Location: http:///index.html
< Content-Length: 253
…
O bien, en la inspección de los contenidos de la página devuelta, puede ver el código inyectado de esta manera:
JavaScript u otro lenguaje de secuencia de comandos que llame a secuencias de comandos y las ejecute desde un sitio con spam:Lenguaje de secuencia de comandos que redirecciona el navegador a un sitio con spam:
Código con contenido fraudulento oculto para evitar su detección
eval(base64_decode(“d2luZG93LmxvY2F0aW9uPScvL2dvb2dsZS5jb20nOw==”));
Investigue todos los posibles códigos sospechosos presentes en el sitio. Puede ser útil buscar palabras como “script” para encontrar el código de JavaScript. Otras palabras clave útiles son “eval”, “unescape”, etc.
¿Cómo puedo limpiar mi sitio del tipo de piratería “inyección de código”?
Cuando todo esté listo para limpiar su sitio, es decir, cuando haya detectado los archivos afectados, puede sustituirlos por la última copia de seguridad en buen estado, o eliminar la inyección de código de cada página y todas las funciones y todos los archivos relacionados con el lenguaje de secuencia de comandos. Si han modificado los archivos de configuración del servidor, es posible que tenga que reiniciar el servidor web para que los cambios se hagan efectivos.
Tenga en cuenta que si bien la limpieza del tipo de piratería del tipo “inyección de código” es útil para recuperar un sitio comprometido, no soluciona la vulnerabilidad subyacente que permitió al hacker atacar el sitio. Si no se corrige el origen del problema, en el futuro el hacker podría volver a poner el sitio en peligro.
Es útil, por ejemplo, actualizar el software que ejecuta en su sitio, como una instalación antigua de Joomla, WordPress, Prestashop o Magento.
Entérate también sobre estos temas relacionados:


¡Míranos!

 |
 |